
Uma política de uso de IA na empresa precisa começar pela compreensão de como as equipes já utilizam ChatGPT, Copilot, Gemini e outras ferramentas. Antes de proibir ou autorizar determinadas práticas, a organização deve identificar quais soluções estão sendo utilizadas, por quem, para quais tarefas e com que tipos de informação.
Um profissional pode recorrer à inteligência artificial para resumir uma reunião, revisar um contrato, responder a um cliente ou encontrar um erro no código. Muitas vezes, porém, a empresa nunca explicou quais ferramentas podem ser usadas, em qual conta e com quais dados. Quando uma informação corporativa é inserida no ChatGPT, a primeira pergunta não deve ser apenas “quem descumpriu a regra?”, mas “existia uma orientação clara e o que realmente estava em jogo?”.
O risco não decorre simplesmente do uso da inteligência artificial. Ele varia conforme o conteúdo enviado, a finalidade, o produto utilizado, as configurações da conta, as integrações existentes e o destino dado à resposta.
Por isso, a política de uso de IA na empresa deve refletir a rotina real, estabelecer controles proporcionais e oferecer alternativas viáveis para as equipes.
Em resumo
Não existe uma proibição geral que impeça empregados de usar ChatGPT ou outra IA no trabalho. A empresa pode definir limites compatíveis com suas atividades, seus contratos, a LGPD, a proteção de segredos e os riscos de cada tarefa. Se não havia política, treinamento ou orientação compreensível, não é correto presumir desobediência a uma regra inexistente. Ainda assim, a exposição deve ser apurada e contida. A prevenção mais eficaz combina critérios claros, ferramentas aprovadas, revisão humana, treinamento e registros que demonstrem como as decisões foram tomadas.
Uma política de uso de IA na empresa não precisa proibir genericamente o ChatGPT, o Copilot ou o Gemini. Ela deve definir ferramentas aprovadas, usos permitidos, informações que não podem ser inseridas, situações que exigem autorização e responsabilidades pela conferência das respostas. Quando ainda não existem regras claras, a empresa deve apurar eventual exposição sem presumir automaticamente que houve desobediência do funcionário.
O que está em jogo quando a equipe usa IA generativa?
Ao inserir conteúdo em uma ferramenta de IA externa, a empresa permite que um terceiro processe informações que antes estavam em seu ambiente. Isso pode envolver dados pessoais protegidos pela LGPD, informações confidenciais de clientes, estratégia comercial, código-fonte, credenciais, propriedade intelectual e segredos de negócio. Também existem riscos ligados à própria resposta, como informações incorretas, textos discriminatórios, cláusulas inadequadas ou promessas comerciais que ninguém revisou.
Nem todos esses riscos têm o mesmo tratamento jurídico. Uma informação interna sem dados pessoais pode não gerar discussão de comunicação à ANPD, mas ainda violar contrato, NDA, política de segurança ou dever de confidencialidade. Da mesma forma, uma resposta equivocada produzida pela IA pode criar problemas de consumo, trabalhistas ou contratuais mesmo que nenhum documento sigiloso tenha sido inserido.
A análise de dados da empresa no ChatGPT precisa considerar a cadeia completa: o que entrou, como foi processado, quem teve acesso, o que saiu e como a resposta foi utilizada.
Concentrar a atenção apenas no prompt faz a organização perder riscos importantes, como integrações com e-mail, nuvem, repositórios e CRM, ou a publicação de conteúdo sem validação humana.
O uso de ChatGPT pela equipe é proibido?
Não existe uma resposta única. A legislação não estabelece uma proibição geral ao uso de IA generativa por empregados. Dentro dos limites legais, a empresa pode organizar o trabalho, aprovar ferramentas, restringir categorias de informação e exigir revisão humana. Essas escolhas devem ser justificadas pela atividade, aplicadas de forma coerente e comunicadas às pessoas que precisam cumpri-las.
Uma proibição absoluta pode ser adequada para uma tarefa altamente sensível, mas costuma ser pouco realista como regra para toda a organização. Quando a empresa apenas proíbe sem oferecer alternativa, o uso tende a migrar para contas pessoais e dispositivos fora de seu controle.
Em muitos casos, é mais seguro admitir usos de baixo risco e reservar controles mais rígidos para informações e decisões críticas.
Se a empresa ainda não definiu qualquer regra, o uso não se transforma automaticamente em falta disciplinar. É preciso verificar se havia dever de confidencialidade, orientação de segurança, restrição contratual ou outra obrigação já conhecida pelo profissional. A ausência de política de IA não elimina esses deveres, mas muda a forma de avaliar a conduta e evidencia uma lacuna de governança que também pertence à organização.
Antes de criar regras, descubra como a IA já é usada
Uma política feita sem conhecer a rotina costuma proibir situações imaginárias e ignorar os usos reais. O ponto de partida é conversar com as áreas e mapear quais ferramentas são utilizadas, por quem, para quais tarefas, com quais contas, dados e integrações. Marketing pode usar IA para criar rascunhos; tecnologia, para revisar código; vendas, para preparar propostas; RH, para organizar currículos; e atendimento, para responder clientes. Cada cenário exige critérios próprios.
Esse levantamento também revela por que a equipe procura soluções externas. Às vezes, a empresa exige produtividade, mas não disponibiliza ferramentas aprovadas. Em outros casos, um processo manual desnecessariamente demorado incentiva atalhos. Corrigir a causa operacional é mais efetivo do que publicar uma regra que ninguém consegue seguir.
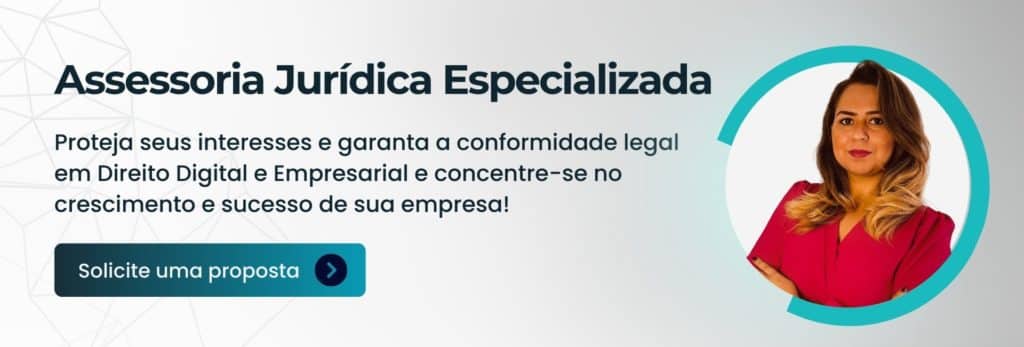
O mapeamento não precisa começar como uma auditoria punitiva. Ele deve permitir que as pessoas relatem usos existentes sem receio, para que a empresa enxergue o cenário real. Depois, os casos podem ser classificados por finalidade, tipo de informação, impacto da resposta e necessidade de controle.
O que a empresa pode permitir, condicionar ou proibir
Usos que podem ser permitidos
Atividades com informações públicas, sintéticas ou de baixa sensibilidade podem ser autorizadas em ferramentas e contas aprovadas. Exemplos incluem gerar ideias, revisar a clareza de um texto genérico, criar uma estrutura de apresentação ou testar um prompt com dados fictícios. Mesmo nesses casos, a resposta não deve ser tratada como verdadeira ou pronta para publicação sem revisão.
Usos que exigem condições adicionais
Contratos, currículos, chamados de suporte, código, planilhas e comunicações com clientes podem exigir ambiente corporativo contratado, minimização ou anonimização, controle de acesso, registro da atividade e revisão por pessoa qualificada. A condição não precisa ser a mesma em todas as áreas: uma tradução interna pode ter fluxo diferente de uma análise que influencia contratação, crédito, preço ou atendimento ao consumidor.
Usos que podem ser proibidos
A empresa pode vedar a inserção de senhas, tokens, chaves de API, dados pessoais sensíveis sem autorização, segredos de clientes, informações recebidas sob restrição contratual ou materiais cuja exposição comprometa a segurança.
Também pode proibir decisões automatizadas de alto impacto e a publicação de respostas sem validação. As categorias devem vir acompanhadas de exemplos do negócio, porque expressões genéricas como “dado confidencial” raramente orientam uma decisão cotidiana.
Essas classificações são um ponto de partida, não uma lista universal. Uma agência, uma clínica, uma software house e uma indústria possuem fluxos e obrigações diferentes. A regra precisa refletir os dados, contratos, sistemas e riscos da própria empresa.
Como criar uma política de uso de IA na empresa
A política de uso de IA na empresa deve transformar decisões gerais em orientações que possam ser aplicadas durante o trabalho. Não basta afirmar que informações confidenciais não podem ser compartilhadas. A equipe precisa saber quais ferramentas estão aprovadas, quais contas devem ser utilizadas, quais dados exigem proteção e quando uma tarefa depende de autorização ou revisão humana.
Defina ferramentas, contas e finalidades
A política deve identificar as soluções aprovadas, os tipos de conta admitidos e as finalidades autorizadas. Também precisa indicar quem avalia novas ferramentas e quem pode conceder exceções. A simples menção a “IA” é insuficiente, porque um chatbot público, uma API integrada ao produto e um assistente corporativo contratado oferecem contextos e controles diferentes.
Traduza a classificação da informação em exemplos
A equipe precisa reconhecer o que pode ou não ser inserido. Em vez de reproduzir conceitos jurídicos, a empresa pode explicar como tratar uma base de leads, um contrato de cliente, um repositório privado, uma folha de pagamento, um laudo médico, uma proposta comercial e uma gravação de reunião. Quanto mais próxima da tarefa real, maior a chance de a regra funcionar.
Exija revisão humana e atribua responsabilidade
A IA pode apoiar uma tarefa, mas alguém deve responder pela conferência do resultado. A política precisa definir quando a validação jurídica, técnica, financeira, de segurança ou de liderança é obrigatória. Também deve deixar claro que citar a ferramenta não transfere para ela a responsabilidade por uma decisão, uma promessa ao cliente ou um conteúdo publicado.
Crie um caminho simples para dúvidas e exceções
Se a única resposta possível for “não pode”, a equipe tende a contornar o controle. Um canal rápido para avaliar novos casos permite distinguir inovação legítima de risco indevido. A decisão sobre a exceção deve ser registrada com a finalidade, os dados envolvidos, as salvaguardas e o prazo de revisão.
Trate fornecedores, integrações e monitoramento
A contratação de uma solução de inteligência artificial deve considerar os termos de uso, o período de retenção das informações, as medidas de segurança, os suboperadores envolvidos, as transferências internacionais, o eventual uso do conteúdo para aprimoramento do serviço e os procedimentos de exclusão e resposta a incidentes. Um chatbot acessado por uma conta pessoal, uma solução empresarial e uma API integrada aos sistemas da organização podem apresentar condições contratuais e controles diferentes.
Também é necessário verificar as condições específicas de cada fornecedor. A OpenAI, por exemplo, disponibiliza informações sobre privacidade, segurança e governança de dados empresariais, que devem ser analisadas de acordo com o produto, o plano e as configurações efetivamente utilizados pela empresa. A mesma verificação deve ser realizada antes da adoção de soluções como Copilot, Gemini ou outras ferramentas de inteligência artificial.
As integrações merecem atenção especial. Quando a ferramenta possui acesso ao e-mail corporativo, armazenamento em nuvem, CRM, repositórios de código ou plataformas de atendimento, o risco não se limita às informações copiadas manualmente para um prompt. A empresa deve compreender quais dados podem ser acessados, quais permissões foram concedidas e como esses acessos podem ser revogados.
O monitoramento interno, por sua vez, precisa ser transparente, necessário e proporcional. Registrar eventos relevantes e controlar ferramentas não autorizadas pode ser legítimo, mas acompanhar indiscriminadamente todas as conversas e prompts dos trabalhadores pode criar novos riscos de privacidade e relações de trabalho sem resolver a causa do problema.
Como implementar as regras sem criar uma política que ninguém segue
A implementação da política de uso de IA na empresa começa antes da assinatura ou da publicação do documento. Jurídico, tecnologia, segurança da informação, privacidade, RH e áreas usuárias devem verificar se as regras são compatíveis com as tarefas realizadas diariamente. Se o procedimento exigir uma aprovação demorada para uma atividade recorrente, a tendência é que a orientação seja contornada. Da mesma forma, se o uso permitido depender de uma conta corporativa, essa conta precisa estar disponível para quem necessita da ferramenta.
O treinamento deve utilizar situações próximas da realidade da empresa. É mais útil discutir se um vendedor pode inserir uma proposta no ChatGPT, se um desenvolvedor pode solicitar a revisão de um trecho de código, se o RH pode usar IA para organizar currículos ou se o atendimento pode resumir uma reclamação do que apenas repetir que informações confidenciais devem ser protegidas.
As equipes também devem ser orientadas a conferir as respostas, preservar os registros necessários e observar as regras internas, conforme as recomendações sobre uso responsável e seguro da inteligência artificial. A revisão humana deve ser compatível com o impacto da tarefa: uma ideia preliminar de conteúdo exige controles diferentes daqueles aplicáveis a uma decisão sobre contratação, preço, crédito, contrato ou atendimento ao consumidor.
Os gestores também precisam ser treinados. Não é coerente exigir que os profissionais utilizem inteligência artificial para acelerar entregas e, ao mesmo tempo, deixar de fornecer ferramentas aprovadas ou orientações sobre os dados que podem ser inseridos. Uma política só se torna aplicável quando as metas, os processos e os recursos oferecidos pela empresa são compatíveis com as regras estabelecidas.
Depois da comunicação formal, a empresa deve registrar ciência, manter materiais de consulta e revisar a regra quando mudar de ferramenta, contrato, processo ou risco. A política de uso de IA não é um documento estático; ela precisa acompanhar a prática e as versões das soluções utilizadas.
O que fazer quando alguém descumpre as regras de uso de IA
O descumprimento da política de uso de IA na empresa deve ser analisado considerando a clareza da regra, o treinamento oferecido, a disponibilidade de ferramentas aprovadas, a gravidade da conduta, o tipo de informação envolvida e a existência de reincidência.
A primeira providência é separar a resposta ao risco da resposta trabalhista. A empresa deve preservar evidências, interromper novas exposições, identificar o conteúdo, a conta e as configurações utilizadas e avaliar se credenciais, dados pessoais, informações de clientes ou segredos foram afetados. Se necessário, deve solicitar exclusão, revogar acessos, trocar chaves e verificar obrigações contratuais e regulatórias.
Em seguida, é preciso compreender a conduta. A regra era clara? O profissional recebeu treinamento? A ferramenta aprovada estava disponível? Houve intenção de contornar o controle ou tentativa de cumprir uma tarefa exigida pela empresa? O conteúdo era reconhecivelmente sensível? Qual foi o impacto e houve repetição? Essas perguntas permitem evitar tanto a impunidade automática quanto uma punição desproporcional.
Advertência, suspensão ou medida mais severa dependem do caso concreto, da gravidade, do histórico, da intenção, da clareza da orientação e da coerência com situações semelhantes. A justa causa é medida excepcional e exige análise jurídica cuidadosa, prova e proporcionalidade. Uma empresa não deve usar a punição como substituto para controles que nunca implementou.
Quando não há política específica, ainda pode existir violação de confidencialidade, segurança ou obrigação contratual previamente conhecida. Mesmo assim, não se deve afirmar que houve desobediência a uma proibição inexistente. A resposta pode incluir orientação formal, treinamento, correção do processo e criação imediata das regras, sem afastar providências mais firmes quando a conduta, por si, for grave e conscientemente contrária a deveres já estabelecidos.
Quando o uso se transforma em incidente de segurança
A elaboração das regras deve observar as medidas de segurança previstas na Lei Geral de Proteção de Dados, especialmente os artigos 46 e 50, além das orientações da ANPD aplicáveis à proteção das informações.
Inserir dados da empresa no ChatGPT não significa automaticamente que ocorreu um incidente comunicável à ANPD. A organização precisa confirmar se houve violação da confidencialidade, integridade, disponibilidade ou autenticidade de dados pessoais e avaliar o risco ou dano relevante aos titulares. O artigo 48 da LGPD e a Resolução CD/ANPD nº 15/2024 orientam a comunicação, mas a decisão depende dos fatos e deve ser documentada.
Mesmo quando o limiar de comunicação à ANPD não é atingido, o evento pode exigir aviso a cliente, parceiro, seguradora ou autoridade setorial, conforme contrato e regulamentação. A empresa também deve registrar o que ocorreu, as razões da decisão, as medidas adotadas e as melhorias necessárias. Apagar a conversa sem preservar contexto pode impedir uma avaliação adequada.
Perguntas frequentes sobre Governança de IA
A empresa pode proibir o uso de ChatGPT no trabalho?
Pode estabelecer restrições proporcionais à atividade e aos riscos, desde que as comunique de forma clara e as aplique com coerência. Em vez de uma proibição genérica, costuma ser mais eficiente definir ferramentas aprovadas, informações que não podem ser inseridas e tarefas que exigem autorização ou revisão.
Uma conta corporativa torna qualquer uso seguro?
Não. O ambiente contratado pode oferecer melhores controles, mas a empresa ainda precisa verificar finalidade, minimização, base legal, contratos, configurações, integrações e revisão humana. Algumas informações podem permanecer fora da IA generativa mesmo em uma conta empresarial.
É permitido inserir dados pessoais em uma ferramenta de IA?
Depende da finalidade, da base legal, da necessidade, do ambiente utilizado, das salvaguardas e das obrigações da empresa. A regra deve priorizar minimização e, quando possível, dados fictícios ou efetivamente anonimizados. Trocar o nome por iniciais nem sempre impede a reidentificação.
O empregado precisa assinar a política de uso de IA?
A empresa deve conseguir demonstrar que a regra foi disponibilizada, explicada e compreendida. O registro de ciência ajuda, mas não substitui treinamento, exemplos, acesso fácil ao documento e aplicação consistente. A forma adequada depende dos processos trabalhistas e de governança adotados.
Todo descumprimento precisa ser comunicado à ANPD?
Não. A comunicação está ligada a incidente com dados pessoais capaz de acarretar risco ou dano relevante aos titulares. Outros deveres podem surgir de contratos ou normas setoriais. A análise e a decisão, inclusive de não comunicar, devem ser fundamentadas e registradas.
Como o BL Consultoria Digital pode ajudar
O BL Consultoria Digital estrutura a política de uso de IA na empresa a partir das ferramentas, dos dados e das tarefas existentes em cada área. O trabalho inclui o mapeamento dos usos atuais, a classificação dos riscos, a definição de ferramentas aprovadas, a elaboração das regras, o treinamento das equipes e a criação de procedimentos para dúvidas, exceções e incidentes. A partir desse diagnóstico, são definidos usos permitidos, condicionados e proibidos, responsáveis por aprovações, critérios de revisão humana e procedimentos para exceções e incidentes.
A atuação nossa pode incluir elaboração ou revisão da política de uso de inteligência artificial, matriz de ferramentas aprovadas, avaliação contratual de fornecedores, cláusulas de confidencialidade e proteção de dados, treinamento por área e orientação a gestores e RH. Se já houve inserção de dados da empresa no ChatGPT, a BL também apoia a preservação de evidências, a classificação do evento, a avaliação de obrigações e a definição de medidas proporcionais.
Esse acompanhamento — inventário de ferramentas, casos de uso, responsáveis, versões da política, treinamentos e registros de incidentes — fica centralizado nos módulos de Governança de IA, Segurança da Informação e Treinamentos Corporativos do Portal do Cliente BL, como parte da assessoria já contratada.
Sua equipe já utiliza IA, mas a empresa ainda não definiu limites claros? Podemos estruturar regras compatíveis com a operação e transformar o uso informal em um processo que permita inovar com controle e segurança.

Fontes legais e orientativas para conferência
Lei Geral de Proteção de Dados — Lei nº 13.709/2018, especialmente arts. 6º, 37, 39, 46, 48 e 50
Resolução CD/ANPD nº 15/2024 — Regulamento de Comunicação de Incidente de Segurança
Guia de Segurança da Informação para Agentes de Tratamento de Pequeno Porte — ANPD
Consolidação das Leis do Trabalho — especialmente arts. 2º e 482, conforme o caso concreto